
في هذا الدرس 8تصفّح المواضيع
بروتوكول نقل الملفات (File Transfer Protocol — FTP) هو بروتوكول قياسي في طبقة التطبيقات (Application Layer) يُستخدم لنقل الملفات وإدارتها بين حاسوب العميل (Client) والخادم البعيد (Server) عبر شبكات TCP/IP والإنترنت. صُمم البروتوكول (الموثّق في المعيار RFC 959) لتمكين المطورين ومديري الأنظمة من رفع ملفات المواقع الإلكترونية، وتنزيل النسخ الاحتياطية، وإنشاء المجلدات وتعديلها بين أنظمة التشغيل المختلفة (Windows وLinux وmacOS).
توضيحات عملية مهمة تمنع الخلط الشائع:
- ليس كل تنزيل من الإنترنت يعتمد على
FTP: عندما تضغط زر تحميل ملف من موقع ويب حديث، فإن المتصفح ينزّل الملف غالباً عبر بروتوكول الويبHTTP/HTTPSوليسFTP. وكذلك خدمات البث المرئي والمكالمات التفاعلية والألعاب الجماعية الآنية والتخزين السحابي لا تعتمد علىFTPكبنية إلزامية لها، وإنما يُستخدمFTP(أو بدائله) كأداة مخصصة لنقل الملفات بين جهاز وآخر. - التوافق العابر للأنظمة (
Cross-Platform Interoperability): يتيحFTPلحاسوب يعمل بنظام ويندوز رفع ملفات مشروع كامل إلى خادم يعمل بنظام لينكس بسهولة مع الحفاظ على شجرة المجلدات. - افتقار النسخة الكلاسيكية للتشفير: لا يوفّر بروتوكول
FTPالتقليدي تشفيراً للبيانات، ولذلك يُفضّل في بيئات العمل الحديثة استخدام النسخة المؤمّنةFTPS(فوقTLS) أو البروتوكول المستقلSFTP(فوقSSH).
يستند بروتوكول FTP إلى معمارية العميل والخادم (Client/Server Architecture)، وتمر جلسة نقل الملفات النموذجية بخمس مراحل متتابعة:
- تأسيس الاتصال (
Connection): يبادر برنامج العميل (FTP Client) بطلب فتح اتصال مع الخادم (FTP Server) عبر منفذ الشبكة القياسيTCP 21، فيرد الخادم برسالة الترحيب والجاهزية220. - المصادقة وتسجيل الدخول (
Authentication): يرسل العميل أمر اسم المستخدم (USER) متبوعاً بأمر كلمة المرور (PASS)، كما تدعم بعض المستودعات العامة الدخول المجهول (Anonymous). - إرسال أوامر التحكم (
Sending Commands): بعد نجاح الدخول (230)، يرسل العميل أوامر البروتوكول مثل عرض قائمة الملفات (LIST)، أو تغيير المجلد (CWD)، أو تنزيل ملف من الخادم (RETR)، أو رفع ملف إلى الخادم (STOR). - نقل البيانات (
Data Transfer): تُفتح قناة بيانات مخصصة لنقل محتوى الملف في الوضع السلبي أو النشط، وتُغلق فور اكتمال النقل واستلام الرد226. - إنهاء الجلسة (
Termination): عند الانتهاء يرسل العميل الأمرQUITفيغلق الخادم جلسة التحكم بالرد221.
رموز استجابة FTP القياسية: انتبه إلى أن لبروتوكول FTP رموز استجابة خاصة به مكونة من 3 أرقام ولا يجوز خلطها برموز الويب (فرمز 404 خاص ببروتوكول HTTP ولا يُستخدم في FTP). من أشهر رموز FTP: الرمز 331 (اسم المستخدم مقبول ويطلب كلمة المرور)، والرمز 530 (فشل تسجيل الدخول أو عدم المصادقة)، والرمز 550 (الملف غير موجود أو لا تملك صلاحية الوصول إليه).
يوضّح المثال التالي التسلسل الفعلي للأوامر ورموز الاستجابة المتبادلة بين العميل والخادم أثناء جلسة تنزيل ملف:
FTP Control Session Handshakeجلسة أوامر واستجابات بروتوكول FTP
تسلسل أوامر تسجيل الدخول والتحكم القياسية بين عميل FTP والخادم.
220 FTP Server Ready
USER developer -> 331 Password required
PASS ********  -> 230 Logged in
FTP Interactive Session Logسجل جلسة بروتوكول FTP
معاينة مخرجات جلسة الاتصال بكود 220 و 230 وتأكيد تسجيل الدخول.
بخلاف البروتوكولات التي ترسل الأوامر والبيانات عبر اتصال واحد، يتميز بروتوكول FTP بمعمارية القناتين المنفصلتين (Dual-Channel / Out-of-Band Architecture) فوق بروتوكول التحكم في الإرسال (Transmission Control Protocol — TCP). ويعتمد FTP في طبقة التطبيقات على خدمات TCP في طبقة النقل لأن نقل الملفات يتطلب اتصالاً موثوقاً يضمن وصول البايتات بالترتيب الصحيح وإعادة إرسال أي حزمة مفقودة وإدارة تدفق البيانات (مع الانتباه إلى أن TCP يوفّر الموثوقية ولا يوفّر التشفير).
تتكون جلسة عمل FTP من قناتَي اتصال منفصلتين تماماً:
- 1. قناة التحكم والأوامر (Control Connection —
TCP Port 21): يفتحها العميل عند بدء الاتصال بالخادم وتظل مفتوحة طوال مدة الجلسة؛ وتُخصّص حصرياً لتبادل الأوامر النصية ورموز استجابة الخادم دون أن تمر عبرها محتويات الملفات. - 2. قناة نقل البيانات (Data Connection —
TCP Port 20أو منفذ ديناميكي): تُفتح مؤقتاً عند الحاجة الفعلية لنقل ملف أو جلب قائمة محتويات مجلد، ثم تُغلق فور انتهاء نقل ذلك الملف، وقد تتكرر عملية فتح وإغلاق قنوات البيانات عشرات المرات خلال جلسة تحكم واحدة.
بما أن بروتوكول FTP يفتح قناة بيانات مستقلة عند نقل كل ملف، يبرز سؤال جوهري في هندسة الشبكات: مَن الطرف الذي يبادر بفتح اتصال قناة البيانات؛ الخادم أم العميل؟ الإجابة عن هذا السؤال تحدد وضع الاتصال:
- 1. الوضع النشط (Active Mode —
PORT): يختار العميل منفذاً محلياً على جهازه ويبلغ الخادم به عبر قناة التحكم21، ثم يبادر الخادم من منفذهTCP 20بفتح اتصال وارد نحو جهاز العميل. لماذا يتعثر الوضع النشط غالباً؟ لأن حاسوب المستخدم يعمل عادة خلف راوتر منزلي يستخدم ترجمة عناوين الشبكة (NAT) وجدار حماية (Firewall) يرفض أي اتصال خارجي وارد لم يطلبه العميل مباشرة. - 2. الوضع السلبي (Passive Mode —
PASV / EPSV— الافتراضي الحديث): يرسل العميل أمرPASV(أو النسخة الموسعةEPSV) عبر قناة التحكم، فيعلن الخادم عن منفذ بيانات مرتفع يستمع عليه (مثلاً ضمن النطاق50000–51000)، ثم يبادر العميل نفسه بفتح اتصال البيانات الصادر نحو منفذ الخادم. ولأن كلتا القناتين تخرجان من العميل نحو الخادم، يعبر الاتصال جدار حماية العميل بسهولة، مع ضرورة فتح نطاق منافذ الوضع السلبي على جدار حماية الخادم.
يُعبَّر عن عنوان الوصول إلى خادم الملفات باستخدام صيغة معرّف الموارد المنتظم (Uniform Resource Identifier — URI) على الشكل القياسي: ftp://[username@]hostname[:port]/path/to/file. ويتكون هذا الرابط من خمسة أجزاء رئيسية:
- البروتوكول (
ftp://أوsftp://): يحدد البروتوكول المطلوب للاتصال بالخادم. - اسم المستخدم (
username@): يحدد اسم الحساب على الخادم. تحذير أمني: لا تضع كلمة المرور مطلقاً داخل نص الرابط (مثلuser:pass@host) لأنها ستنكشف كنص واضح في السجلات والحافظة؛ بل أدخلها دائماً في حقل كلمة المرور المخصص داخل برنامج العميل. - اسم المضيف (
hostname): اسم النطاق أو عنوانIPالخاص بالخادم (ملاحظة: الصيغة التوضيحية في الأمثلة مثلclosetag.comهي مثال توثيقي للبنية فقط ولا تعني وجود خدمةFTPعامة على النطاق؛ استخدم دائماً اسم المضيف والحساب اللذين يزودك بهما مسؤول خادمك). - المنفذ (
:21): رقم منفذ الاتصال على الخادم (الافتراضي21لبروتوكولFTPو22لبروتوكولSFTP). - المسار البعيد (
/public_html): يحدد المجلد أو الملف المستهدف داخل الخادم.
ما هو الدخول المجهول (Anonymous FTP)؟ تتيح بعض المستودعات العلمية ومرايا البرمجيات مفتوحة المصدر تنزيل الملفات العامة عبر حساب عام باسم anonymous دون الحاجة لحساب شخصي مسبق، مع تقييد الصلاحيات بالقراءة والتنزيل فقط.
يوضّح المثال البرمجي التالي صيغة روابط FTP وSFTP القياسية، تليها معاملات الاتصال الأساسية (وهي أسماء حقول إعداد في البرامج والمكتبات البرمجية وليست أوامر بروتوكول مباشرة):
في العمل اليومي للمطورين ومديري الخوادم، يتم الاتصال بخوادم الملفات وإدارتها عبر إحدى الطرق الثلاث التالية:
- 1. برامج العملاء ذات الواجهة الرسومية (
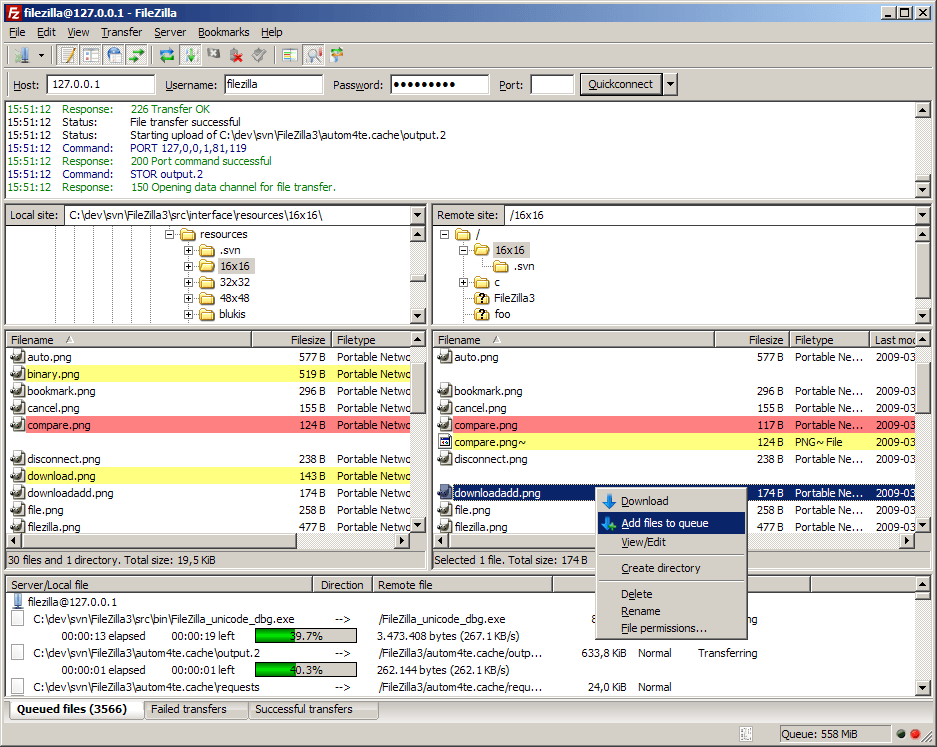
GUI Clients): مثل برنامجFileZillaالشهير مفتوح المصدر (يعمل علىWindowsوmacOSوLinux)، وبرنامجWinSCPوCyberduck. تتميز هذه البرامج بواجهة مزدوجة تعرض ملفات جهازك المحلي في جانب وملفات الخادم البعيد في الجانب المقابل، مع دعم البروتوكولات المشفرة (SFTPوFTPS)، وميزة السحب والإفلات، ومدير المواقع (Site Manager)، وميزة التصفح المتزامن (Synchronized Browsing) التي تطابق تنقلك بين المجلدات المحلية والبعيدة معاً (دون أن يعني ذلك نسخ الملفات تلقائياً في الخلفية). - 2. عميل سطر الأوامر (
CLI Client): استخدام أداةsftpأوftpعبر الطرفية لتنفيذ عمليات الرفع والتنزيل السريعة. - 3. واجهة إدارة الملفات عبر الويب (
Web File Manager): توفّر لوحات الاستضافة مثلcPanel(التي تشغّل في الخلفية برمجيات خادم مثلPure-FTPdأوProFTPD) واجهة ويب مشفرة عبرHTTPSلإدارة الملفات من المتصفح.
قراءة الصورة التوضيحية أدناه: تعرض الصورة المحفوظة واجهة عميل FTP كلاسيكي متصل بمثال اختباري محلي (127.0.0.1)، حيث تظهر الملفات المحلية في اللوحة اليسرى وملفات الخادم البعيد في اللوحة اليمنى مع أمر التنزيل (Download)؛ ويُتأكد دائماً من نجاح النقل عبر سجل الاستجابة وقائمة النقل وحجم الملف.
وعند العمل من الطرفية (Terminal أو PowerShell)، يمكنك استخدام عميل سطر الأوامر الآمن sftp لتصفح الخادم البعيد ورفع الملفات (put) أو تنزيلها (get) كما يلي:
SFTP Secure Transfer Commandsأوامر نقل الملفات الآمن عبر SFTP
أوامر الاتصال ونقل الملفات المشفر عبر المنفذ 22 لحماية كلمات المرور.
sftp -P 22 [email protected]
sftp> put index.html
sftp> get backup.sql.gz
SFTP File Transfer Outputمخرجات نقل الملفات عبر SFTP
معاينة مخرجات رفع الملفات بنجاح وإحصائيات السرعة عبر الطرفية المشفرة.
نظراً لأن بروتوكول FTP الكلاسيكي صُمم في مطلع السبعينيات لشبكات الأبحاث الصغيرة، فإنه يفتقر تماماً إلى أي تشفير مدمج. إن استخدام FTP غير المشفر عبر الشبكات المشتركة أو الإنترنت يعرّض خادمك وملفاتك لأربعة مخاطر أمنية جسيمة:
- 1. التقاط كلمات المرور بالنص الصريح (
Cleartext Credential Sniffing): تنتقل أوامر تسجيل الدخول (USERوPASS) عبر الشبكة كنص عادي مقروء (Plaintext)؛ مما يسمح لأي متصنّت على نفس الشبكة باستخدام أدوات تحليل الحزم (مثلWireshark) برؤية اسم المستخدم وكلمة المرور فوراً. - 2. التنصت على الملفات وتعديلها أثناء النقل (
Man-in-the-Middle): لأن قناة البيانات غير مشفرة أيضاً، يمكن للمهاجم قراءة الشيفرات المصدرية أو قواعد البيانات المنقولة، أو حقن شيفرات خبيثة داخل ملفات الموقع أثناء رفعها للخادم. - 3. هجمات تخمين كلمات المرور (
Brute-Force Attacks): تفحص البرمجيات الآلية المنفذTCP 21باستمرار لمحاولة تخمين الحسابات الضعيفة ما لم يتم تقييد محاولات الدخول. - 4. هجوم ارتداد
FTP Bounce: استغلال أمرPORTفي الخوادم القديمة سيئة الإعداد لدفع الخادم إلى فحص منافذ أجهزة أخرى داخل الشبكة.
لتجاوز المخاطر الأمنية لبروتوكول FTP غير المشفر، تعتمد الخوادم وشركات الاستضافة الحديثة على بديلين مشفرين رئيسيين. وعلى الرغم من التشابه اللفظي بين اسميهما، فإن FTPS وSFTP يختلفان جذرياً في المعمارية وطريقة العمل:
- 1. بروتوكول
FTPS(تأمينFTPعبر طبقة النقل الآمنةTLS— المعيارRFC 4217): هو امتداد لبروتوكولFTPالتقليدي يضيف طبقة تشفيرSSL/TLSوشهادات رقمية لحماية الاتصال، وينقسم إلى نوعين:FTPSالصريح (Explicit FTPSعلى المنفذ21): يبدأ الاتصال على المنفذ21ثم يطلب العميل ترقية الاتصال فوراً إلى مشفر عبر الأمرAUTH TLSقبل إرسال بيانات الدخول، ويفعّل الأمرPROT Pلتشفير قناة نقل البيانات أيضاً.FTPSالضمني (Implicit FTPSعلى المنفذ990): يشترط تأسيس اتصالTLSمشفر منذ اللحظة الأولى على منفذ مخصص (990للتحكم و989للبيانات).
- 2. بروتوكول
SFTP(بروتوكول نقل الملفات عبر القشرة الآمنةSSH— المنفذ22): هو بروتوكول مستقل تماماً لا يعتمد علىFTP، بل يعمل كنظام فرعي داخل بروتوكول القشرة الآمنة (Secure Shell —SSH):- قناة مشفرة واحدة صديقة للجدار الناري: يرسل
SFTPالأوامر والملفات معاً داخل نفق مشفر واحد على المنفذTCP 22دون الحاجة لفتح منافذ بيانات إضافية. - مصادقة قوية بالمفاتيح: يدعم تسجيل الدخول عبر زوج المفاتيح المشفرة (
SSH Keys) والتحقق من بصمة مفتاح الخادم.
- قناة مشفرة واحدة صديقة للجدار الناري: يرسل
بيئة التجريب الآمنة وتنبيه المسؤولية القانونية: احرص دائماً على تطبيق تجارب الاتصال ببروتوكولات FTP وFTPS وSFTP داخل بيئة التجريب الآمنة الخاصة بك (مثل جهازين افتراضيين في مختبرك الشخصي أو حساب استضافة تملكه)، واستخدم دائماً التشفير (SFTP أو FTPS) عند نقل أي ملفات عبر الإنترنت. ونؤكد على تنبيه المسؤولية القانونية الذي يمنع تماماً فحص خوادم الآخرين بحثاً عن منافذ مفتوحة أو محاولة الدخول غير المصرح به أو اعتراض الحزم على الشبكات المشتركة.
ملخص الدرس
حصاد الدرسمراجعة مركّزة لأهم المفاهيم والقواعد الهندسية التي أتقنتها في هذا الدرس قبل التطبيق العملي
ماذا تعلّمت في هذا الدرس؟
في هذا الدرس (ملخص الدرس)، تعرّفنا بعمق على بروتوكول نقل الملفات (FTP)؛ ففهمنا كيف يفصل بين قناة التحكم المستمرة (TCP 21) وقناة نقل البيانات المؤقتة، ولماذا يتفوق الوضع السلبي (Passive Mode) في عبور الجدران النارية ومترجمات NAT، وتعلّمنا قراءة صيغة روابط URI ورموز الاستجابة (230 و530 و550)، واستخدام برامج العملاء مثل FileZilla وأداة sftp، وأدركنا لماذا يجب استبدال FTP غير المشفر بالبديلين الآمنين SFTP (عبر SSH على المنفذ 22) وFTPS (عبر TLS). الخطوة التالية: بعد أن تعاملنا مع خوادم الملفات، ما هي هذه «الخوادم» من الداخل؟ وكيف تختلف عتادياً وبرمجياً عن حاسوبك الشخصي؟ في الدرس القادم «الخوادم» (Servers) سنستكشف معمارية الخوادم وأنظمة تشغيلها وأنواعها الوظيفية في مراكز البيانات.
سجّل الدخول لحفظ تقدمك
تابع إنجاز المواضيع والمصطلحات والمهام، وكمّل من آخر خطوة على أي جهاز.
المصطلحات7
راجع المعنى، اشرحه لنفسك، ثم علّم البطاقة كمفهومة.
- 01 Control Channel (TCP Port 21) قناة التحكم والأوامر (Control Channel — Port 21)
- اتصال TCP المستمر طوال جلسة FTP على المنفذ 21، ويُستخدم لإرسال أوامر العميل واستقبال رموز استجابة الخادم دون نقل محتوى الملفات.
- للمراجعة
- 02 Data Channel (TCP Port 20 / Ephemeral) قناة نقل البيانات (Data Channel)
- اتصال TCP مؤقت يُفتح خصيصاً لنقل محتوى ملف أو جلب قائمة المجلدات في بروتوكول FTP ويُغلق فور انتهاء النقل.
- للمراجعة
- 03 Passive Mode (PASV / EPSV) الوضع السلبي (Passive Mode — PASV)
- وضع الاتصال الافتراضي الحديث في FTP حيث يفتح الخادم منفذاً مرتفعاً ويبادر العميل بفتح كلٍّ من قناة التحكم وقناة البيانات متجاوزاً حجب NAT والجدار الناري.
- للمراجعة
- 04 Active Mode (PORT) الوضع النشط (Active Mode — PORT)
- الوضع التقليدي في FTP حيث يبادر الخادم من المنفذ 20 بفتح اتصال بيانات وارد نحو جهاز العميل، وغالباً ما يحجبه جدار حماية العميل.
- للمراجعة
- 05 Explicit FTPS (AUTH TLS & PROT P) بروتوكول FTPS الصريح (Explicit FTPS)
- نمط في بروتوكول FTPS يبدأ على المنفذ 21 ثم يطلب العميل ترقية الاتصال لتشفير TLS عبر الأمر AUTH TLS وحماية قناة البيانات بالأمر PROT P.
- للمراجعة
- 06 Anonymous FTP الدخول المجهول (Anonymous FTP)
- إعداد في خوادم الأرشيف والمستودعات العامة يسمح للزوار بتسجيل الدخول بالحساب العام "anonymous" لتنزيل الملفات المتاحة للجمهور.
- للمراجعة
- 07 Synchronized Browsing التصفح المتزامن (Synchronized Browsing)
- ميزة في برامج العملاء الرسومية مثل FileZilla تجعل التنقل بين المجلدات في اللوحة المحلية واللوحة البعيدة متطابقاً خطوة بخطوة.
- للمراجعة
لا توجد بطاقات تطابق البحث والتصفية.
اقرأ البطاقات بحرية. سجّل الدخول لحفظ تقدم مراجعتك.
الاختصارات5
راجع المعنى، اشرحه لنفسك، ثم علّم البطاقة كمفهومة.
- 01 FTP بروتوكول نقل الملفات
- File Transfer Protocol
- البروتوكول القياسي في طبقة التطبيقات (RFC 959) لنقل الملفات وإدارة المجلدات بين العميل والخادم عبر TCP.
- للمراجعة
- 02 SFTP بروتوكول نقل الملفات عبر القشرة الآمنة
- SSH File Transfer Protocol
- بروتوكول مستقل وآمن تماماً لنقل وإدارة الملفات يعمل داخل نفق SSH مشفر واحد على المنفذ القياسي TCP 22.
- للمراجعة
- 03 FTPS بروتوكول نقل الملفات الآمن عبر TLS
- File Transfer Protocol Secure (FTP-SSL / FTP-TLS)
- امتداد لبروتوكول FTP الكلاسيكي (RFC 4217) يضيف طبقة التشفير SSL/TLS لحماية بيانات الدخول والملفات المنقولة.
- للمراجعة
- 04 TFTP بروتوكول نقل الملفات المبسط
- Trivial File Transfer Protocol
- بروتوكول نقل ملفات خفيف ومبسط يعمل فوق UDP عبر المنفذ 69 بدون مصادقة، ويُستخدم في الشبكات المحلية لإقلاع الأجهزة وتحديث العتاد.
- للمراجعة
- 05 URI معرّف الموارد المنتظم
- Uniform Resource Identifier
- الصيغة القياسية لكتابة عنوان المورد على الشبكة (مثل ftp://user@host:21/path) شاملة البروتوكول والمضيف والمنفذ والمسار.
- للمراجعة
لا توجد بطاقات تطابق البحث والتصفية.
اقرأ البطاقات بحرية. سجّل الدخول لحفظ تقدم مراجعتك.
مهامك قبل الاختبار
خطوة صغيرة كل مرة. وإنجاز تقدر ترجع له.
-
شغّل المعمل التفاعلي في الموضوع الرابع ولاحظ لماذا يفشل الوضع النشط خلف جدار حماية العميل بينما ينجح الوضع السلبي (PASV) في إتمام النقل بالرمز 226.
-
راجع سجل التخاطب البرمجي في الموضوع الثاني وحدد وظيفة كل أمر من الأوامر (USER, PASS, TYPE I, PASV, RETR) ودلالة رموز الرد (220, 230, 331, 530, 550).
-
افتح الطرفية (Terminal أو PowerShell) على حاسوبك ونفّذ الأمر "ssh -V" للتحقق من وجود حزمة OpenSSH التي توفر أداة نقل الملفات المشفرة sftp.
تأشير المهمة إقرار منك بإتمامها، وليس تصحيحًا آليًا للكود. يُحفظ تقدمك في حسابك.
اختبر فهمك.
ووصلها للإتقان.
كل سؤال خطوة لقدّام. اختار، اكتب كود، وشوف نتيجتك فورًا.
أكمل المهام، واجمع كل الإجابات الصحيحة. أقل من 100%؟ راجع وأعد المحاولة.
الأسئلة متاحة للاطلاع. سجّل الدخول للتفاعل وحفظ تقدمك.